ผู้ใช้โวย Ubuntu ปล่อยแพตช์ช่องโหว่ TCP ล่าช้ากว่า 2 สัปดาห์
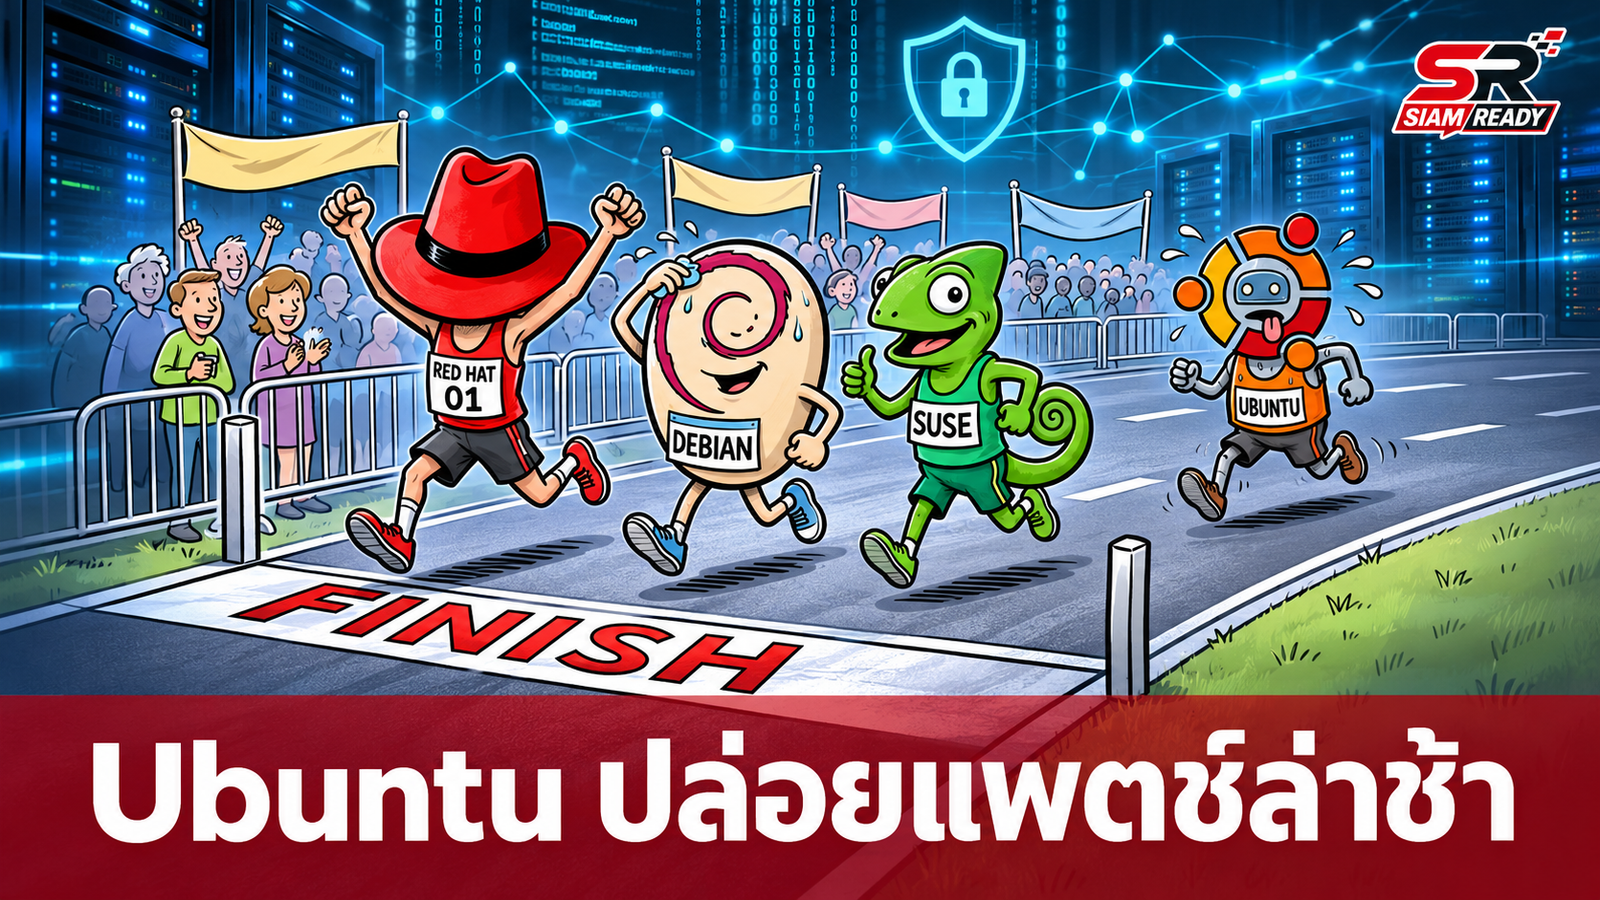
กลุ่มผู้ใช้งานลินุกซ์จำนวนหนึ่งกำลังเผชิญกับความไม่พอใจต่อการดำเนินงานของ Canonical หลังจากพบว่าระบบปฏิบัติการ Ubuntu ยังคงไม่มีการปล่อยแพตช์แก้ไขช่องโหว่ความปลอดภัยรหัส CVE-2026-98432 ซึ่งเป็นช่องโหว่ประเภทการรันโค้ดจากระยะไกล (Remote Code Execution) ผ่านทางการโจมตี INET option ในโปรโตคอล TCP ส่งผลให้เซิร์ฟเวอร์ที่เชื่อมต่อกับอินเทอร์เน็ตโดยตรงมีความเสี่ยงต่อการถูกโจมตี
ความล่าช้าที่สร้างความกังวล
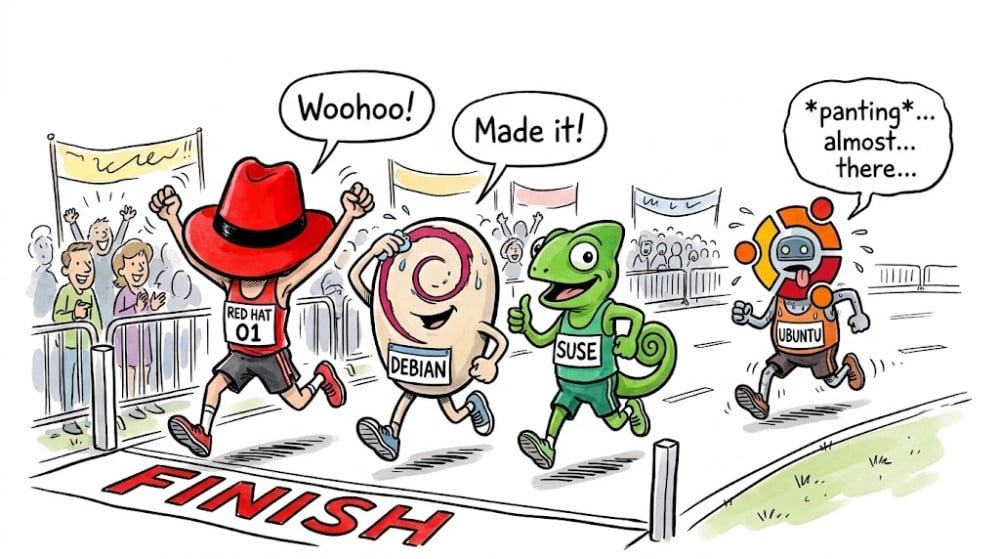
ประเด็นที่สร้างความแปลกใจให้กับผู้ใช้งานคือ ความล่าช้าที่กินเวลานานกว่าสองสัปดาห์ ในขณะที่ลินุกซ์ค่ายอื่นๆ ได้ดำเนินการปล่อยแพตช์แก้ไขช่องโหว่นี้ไปเรียบร้อยแล้ว โดยเฉพาะอย่างยิ่ง Debian ซึ่งเป็นโครงการต้นน้ำของ Ubuntu ได้ออกแพตช์ตั้งแต่วันแรกๆ ที่มีการเปิดเผยข้อมูลช่องโหว่ อย่างไรก็ตาม ทางฝั่ง Ubuntu กลับประเมินระดับความสำคัญของช่องโหว่นี้ไว้เพียงระดับสูง (High) เท่านั้น ไม่ใช่ระดับวิกฤติ (Critical) ตามที่หลายฝ่ายคาดการณ์
ข้อถกเถียงด้านความเสี่ยงทางเทคนิค
ในเชิงเทคนิคมีการถกเถียงกันว่าช่องโหว่นี้จะนำไปสู่การรันโค้ดจากระยะไกลได้จริงเพียงใด เนื่องจากเซิร์ฟเวอร์จำนวนมากในปัจจุบันรันอยู่บนระบบคลาวด์ ซึ่งมักจะมีการบล็อกแพ็กเก็ตที่ตั้งค่า INET option เอาไว้ตั้งแต่ต้น อีกทั้งบริการส่วนใหญ่ยังตั้งอยู่หลังระบบ WAF หรือ CDN ซึ่งช่วยลดระดับความเสี่ยงลงไปได้มาก นอกจากนี้ เคอร์เนลรุ่นใหม่ยังมีการเปิดใช้งานฟีเจอร์ป้องกันอย่าง KASLR ซึ่งเพิ่มความซับซ้อนให้กับกระบวนการโจมตี
ที่มาของช่องโหว่และการโจมตี
สำหรับช่องโหว่ CVE-2026-98432 นี้ ถูกค้นพบโดยปัญญาประดิษฐ์รุ่น Claude (รุ่นที่ยังไม่เปิดตัวอย่างเป็นทางการ) โดยในทางปฏิบัติแล้วการโจมตีให้สำเร็จต้องอาศัยกระบวนการที่ซับซ้อนถึงสองขั้นตอน คือการอ่านข้อมูลออกจากหน่วยความจำก่อน จากนั้นจึงทำการเขียน callback กลับเข้าไปในหน่วยความจำเพื่อสั่งให้รันคำสั่งที่ต้องการได้สำเร็จ
ข่าวที่เกี่ยวข้อง